Hospedagem compartilhada, VPS ou servidor dedicado: como escolher
Entenda a diferença entre os três tipos de hospedagem e descubra qual faz sentido para o tamanho do seu projeto hoje — e daqui a um ano.
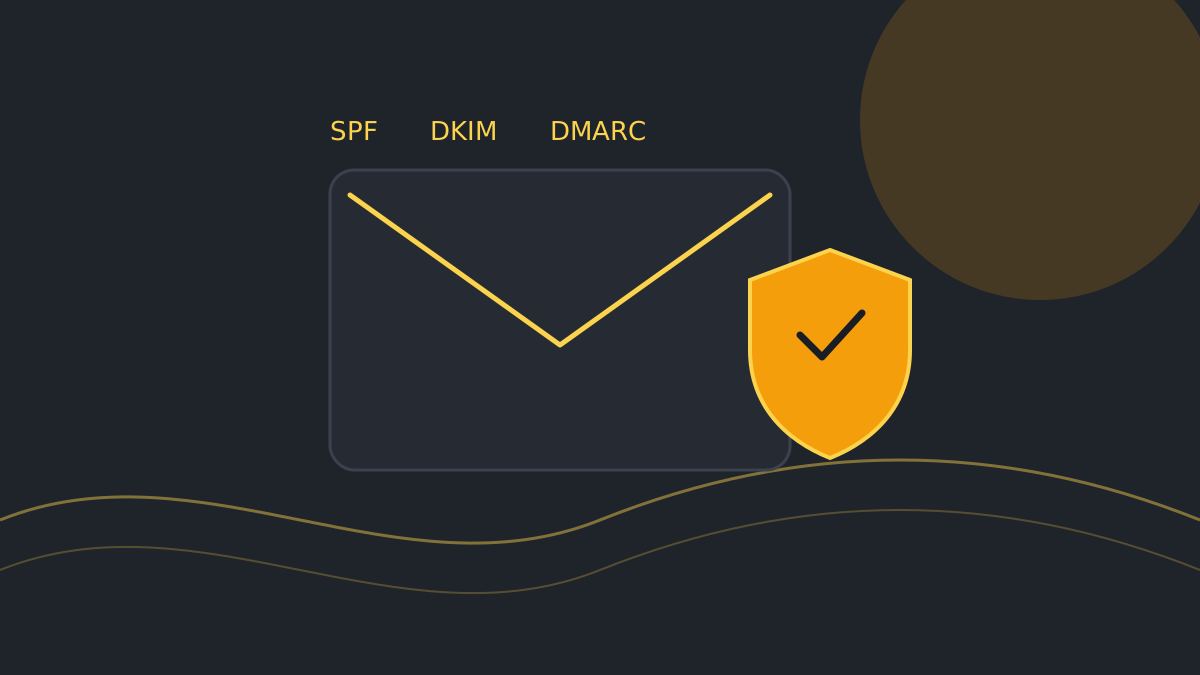
Você envia um orçamento, o cliente diz que não recebeu e, depois de muita procura, a mensagem aparece na pasta de spam. Isso é mais comum do que parece, e muitas vezes a causa não está no texto do e-mail, e sim na configuração do domínio.
Os grandes provedores, como Gmail e Outlook, verificam se quem está enviando tem autorização para usar aquele domínio. Essa verificação depende de três registros configurados no DNS: SPF, DKIM e DMARC.
O SPF (Sender Policy Framework) é uma lista publicada no DNS dizendo quais servidores estão autorizados a enviar e-mails com o seu domínio. Quando um e-mail chega, o provedor de destino confere se ele saiu de um desses servidores.
Exemplo de registro SPF:
v=spf1 include:servidor-de-envio.com.br -all
O final -all diz que qualquer servidor fora da lista não deve ser aceito. Um cuidado importante: o domínio deve ter apenas um registro SPF. Se você usa mais de um serviço de envio (hospedagem, sistema de newsletter, ERP), todos precisam estar no mesmo registro.
O DKIM (DomainKeys Identified Mail) adiciona uma assinatura criptográfica em cada mensagem enviada. O servidor de envio assina com uma chave privada, e a chave pública fica publicada no DNS. Quem recebe usa essa chave pública para conferir se a mensagem realmente veio do seu domínio e se não foi alterada no caminho.
Na prática, o DKIM costuma ser gerado no painel da hospedagem ou do serviço de e-mail, e você só precisa publicar o registro no DNS — ou deixar que a hospedagem faça isso, quando o DNS também está com ela.
O DMARC junta as duas verificações anteriores e diz aos provedores o que fazer quando um e-mail falha nelas. Ele tem três níveis de política:
p=none: apenas monitora, sem bloquear nada;p=quarantine: manda as mensagens suspeitas para o spam;p=reject: recusa as mensagens que falharem.O caminho mais seguro é começar com p=none, acompanhar os relatórios e, quando tudo estiver correto, subir para quarantine e depois reject. Isso também dificulta que golpistas enviem e-mails falsos usando o nome da sua empresa.
Mesmo um domínio que só recebe mensagens (ou que nem usa e-mail) deve ter SPF e DMARC configurados. Um SPF v=spf1 -all com DMARC p=reject avisa ao mundo que ninguém está autorizado a enviar em nome dele, o que protege contra falsificação.
Existem ferramentas gratuitas de consulta de DNS que mostram se os registros SPF, DKIM e DMARC estão publicados e válidos. Se algum estiver ausente ou com erro, o ajuste costuma ser rápido.
A equipe da WebFluxo resolve para você. É só chamar.
Continue lendo
Entenda a diferença entre os três tipos de hospedagem e descubra qual faz sentido para o tamanho do seu projeto hoje — e daqui a um ano.
Backup guardado no mesmo servidor do site não protege de tudo. Veja como montar uma rotina de cópias que funciona quando você mais precisa.
Trocar de hospedagem não precisa significar site fora do ar ou e-mails perdidos. Veja as etapas de uma migração bem planejada.